El doble factor de autenticación (2FA) es una medida de seguridad que exige dos pruebas diferentes para verificar tu identidad. Por ejemplo, primero ingresas una contraseña y después apruebas el acceso desde tu teléfono.
Su principal ventaja es sencilla: aunque alguien consiga tu contraseña, todavía tendrá que superar una segunda barrera. Pero hay un punto importante: no todos los métodos de verificación ofrecen el mismo nivel de protección.
Tecnoinver le explica.
¿Cómo funciona el doble factor de autenticación?
El 2FA añade una segunda comprobación al iniciar sesión. Puede ser un código temporal, una notificación en una aplicación, una llave física o un dato biométrico.
IBM explica que un verdadero sistema de doble factor combina dos tipos distintos de autenticación. Una contraseña y una pregunta de seguridad, por ejemplo, no son 2FA real porque ambas corresponden a información que el usuario conoce (IBM, s. f.).
¿Cómo ayuda Tecnoinver a implementar 2FA con ESET Secure Authentication?
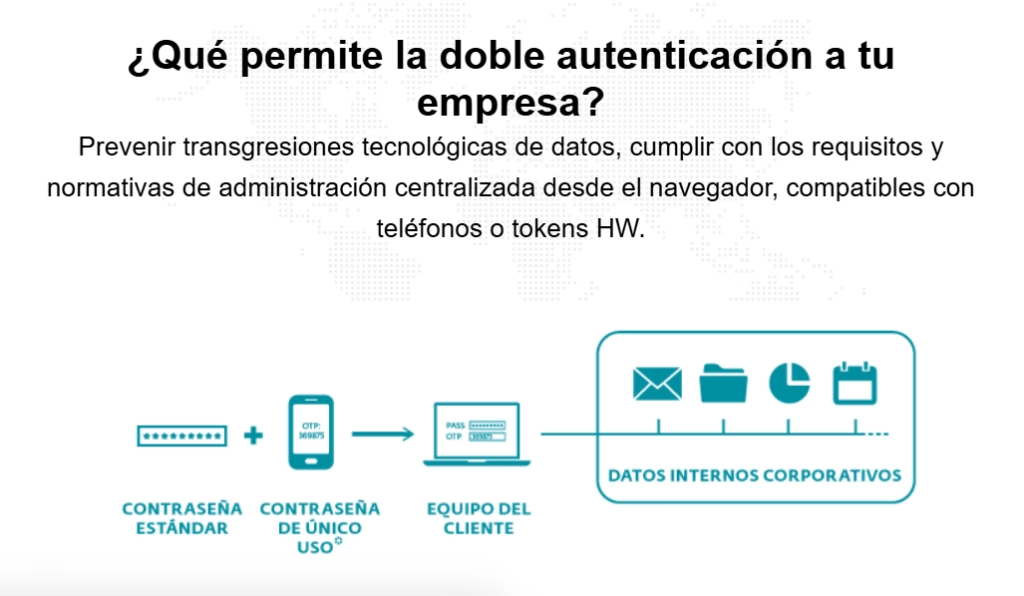
En una empresa, proteger decenas o cientos de cuentas requiere una solución que pueda administrarse de forma centralizada. Tecnoinver ofrece ESET Secure Authentication para incorporar doble autenticación en accesos y servicios corporativos.
La solución permite utilizar aplicaciones móviles, notificaciones push, tokens de hardware y llaves de seguridad FIDO. También puede integrarse con Active Directory y servicios web o cloud mediante ADFS o SAML.
Así, una empresa puede añadir una segunda barrera de seguridad sin depender únicamente de las contraseñas.
Haz clic AQUÍ para más información
¿Cuáles son los tipos de factores de autenticación?
Los tipos de factores de autenticación son las distintas formas de demostrar que una persona realmente es quien dice ser.
| Factor | ¿Qué comprueba? | Ejemplo |
|---|---|---|
| Conocimiento | Algo que sabes | Contraseña o PIN |
| Posesión | Algo que tienes | Teléfono o llave física |
| Inherente | Algo que eres | Huella o rostro |
| Comportamiento | Algo que haces | Patrón de uso o ubicación |
Lo clave es combinar categorías diferentes. Un ejemplo sencillo es ingresar una contraseña corporativa y luego aprobar el acceso desde una aplicación instalada en el teléfono.
¿Por qué una contraseña segura ya no es suficiente?
Las contraseñas pueden quedar expuestas mediante phishing, malware, reutilización de claves o filtraciones de datos.
Según IBM, las credenciales comprometidas representan el 10 % de las filtraciones de datos, de acuerdo con la información recogida en su análisis sobre doble factor de autenticación (IBM, s. f.).
En Chile, la importancia del 2FA también ha sido destacada por la Agencia Nacional de Ciberseguridad.
Michelle Bordachar, directora de la ANCI, ha enfatizado en el CCI France Chili | Conversatorio: “Articulando ciberseguridad y protección de datos”, que muchas brechas no ocurren por la ausencia de controles extremadamente complejos, sino por fallas en medidas básicas de seguridad:
“La experiencia ha demostrado que el 90% de los ciberataques no ocurren por no tener la 27001 o 150.000 controles de ciberseguridad. La mayoría de los ciberataques ocurren por tres cosas muy simples: no tener doble factor de autenticación, no tener los antivirus y no tener los sistemas actualizados al día”.
Bordachar también señaló que el doble factor de autenticación es una medida clave y planteó que podría convertirse en una de las primeras exigencias impulsadas por la Agencia.
La idea detrás de esta recomendación es clara: antes de implementar controles más complejos, una organización debe asegurar primero sus accesos, mantener sus sistemas actualizados y proteger sus equipos.
Te podría interesar: ¿Cómo ver si tus datos personales se han filtrado?

Preguntas frecuentes
¿2FA y MFA son lo mismo?
No exactamente. El 2FA utiliza dos factores. MFA es un concepto más amplio que requiere más de un factor de autenticación. El 2FA es, por tanto, una modalidad de MFA.
¿Puedo usar mi teléfono como segundo factor?
Sí. El teléfono puede generar códigos temporales o recibir notificaciones para aprobar un inicio de sesión.
¿Qué pasa si alguien roba mi contraseña?
Con el 2FA activado, conocer la contraseña no debería ser suficiente. El atacante también tendría que superar el segundo factor configurado.
¿Las empresas deberían activar el doble factor?
Sí, especialmente en cuentas de correo, servicios cloud, sistemas administrativos y accesos remotos. Es una medida simple que añade una capa adicional frente al robo de credenciales.
¿El doble factor evita todos los ciberataques?
No. El doble factor aumenta la seguridad, pero no hace que una cuenta sea invulnerable.
IBM advierte que algunos métodos, como los códigos enviados por SMS, pueden ser vulnerables frente a técnicas como phishing o clonación de SIM. Por eso, las aplicaciones autenticadoras y las llaves físicas pueden ofrecer una protección más sólida en determinados escenarios.
Referencias
Agencia Nacional de Ciberseguridad. (s. f.). Ciberconsejos: doble factor de autenticación. ANCI.
IBM. (s. f.). ¿Qué es 2FA? IBM Think.
Tecnoinver SpA. (s. f.). Doble autenticación. Tecnoinver.